الشركات الصغيرة ليست أقل عرضة للاختراق، بل أصبحت هدفًا مفضلًا لأن المهاجم يبحث عن أسهل طريق، لا عن أكبر شركة. موقع قديم، كلمة مرور متكررة، نسخة احتياطية واحدة، وموظف يفتح رسالة تصيد — هذه ليست تفاصيل إدارية، بل أبواب مفتوحة. في هذا الدليل نقدّم خطة حماية عملية من 10 خطوات، ونشرح ما تفعله في أول ساعة بعد اكتشاف اختراق، وكيف تحمي متجرك وموقعك دون فريق أمني كامل.
في هذا المقال:
- لماذا الشركات الصغيرة هدف مفضل للمهاجمين؟
- 6 ثغرات مفتوحة في معظم الشركات
- 10 خطوات عملية لحماية أعمالك
- حماية الموقع والمتجر تحديدًا
- النسخ الاحتياطي: القاعدة التي تنقذك
- ماذا تفعل في أول ساعة بعد الاختراق؟
- الخصوصية والامتثال في السوق العربي
- أسئلة شائعة عن الأمن السيبراني
لماذا الشركات الصغيرة هدف مفضل للمهاجمين؟
الاعتقاد الشائع أن المهاجم يستهدف الشركات الكبرى فقط، والحقيقة أن الشركات الصغيرة أكثر جذبًا لثلاثة أسباب: حماية أضعف، بيانات عملاء حقيقية، واستعداد أقل للدفع مقابل الفدية أو التعويض. كما أن الهجمات الآلية لا تختار؛ تفحص آلاف المواقع بحثًا عن ثغرة معروفة، ثم تستغل أول موقع نائم.
والأثر لا يتوقف على المال. توقف الموقع يعني توقف الطلبات، وتسريب البيانات يعني فقدان الثقة، واستعادة السمعة قد تستغرق سنوات. لذلك فإن الأمن السيبراني ليس بندًا تقنيًا منفصلًا، بل جزء من استمرارية العمل.
6 ثغرات مفتوحة في معظم الشركات
هذه أكثر نقاط الضعف التي نراها عند مراجعة المواقع والأنظمة، وليست نظرية:
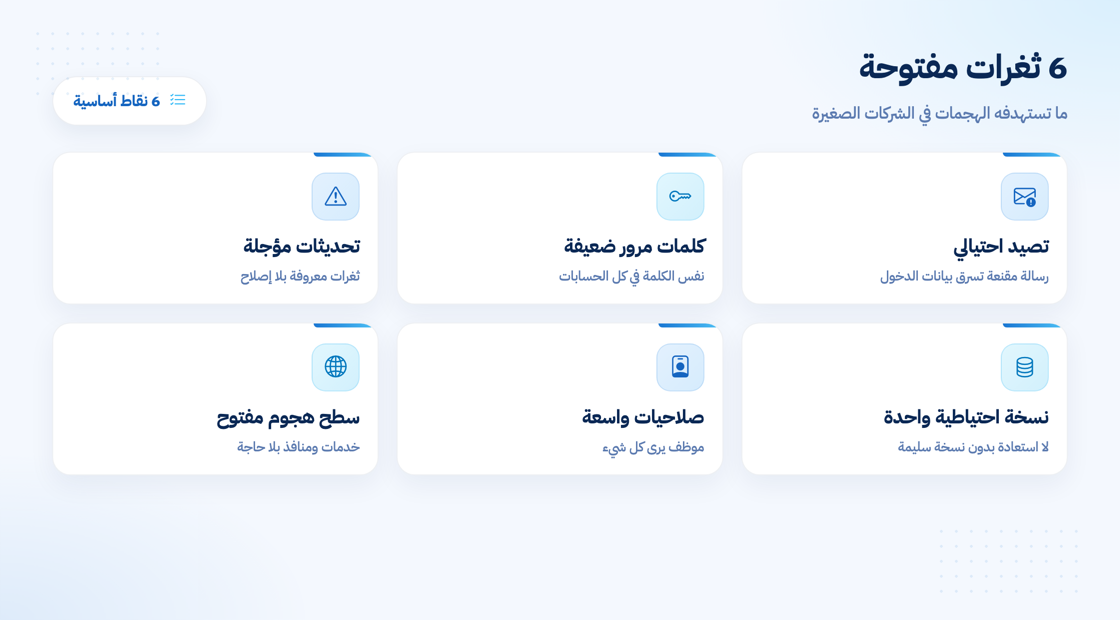
لاحظ أن معظمها إداري وسلوكي قبل أن يكون تقنيًا. شراء أداة باهظة لا يعوّض كلمة مرور ضعيفة أو نسخة احتياطية غير مجرّبة.
10 خطوات عملية لحماية أعمالك
1. فرّق كلمات المرور واستخدم مديرًا للكلمات
كلمة مرور واحدة لكل الحسابات تعني أن تسريبًا واحدًا يفتح كل شيء. استخدم مدير كلمات موثوقًا، وكلمات طويلة مختلفة لكل خدمة. لا تحفظ كلمات المرور في ملف Excel أو ملاحظات الهاتف.
2. فعّل المصادقة الثنائية على كل حساب حساس
البريد الإلكتروني هو مفتاح استعادة كل الحسابات الأخرى. فعّل التحقق بخطوتين على البريد، والاستضافة، ولوحة التحكم، وحسابات السوشيال، وبوابة الدفع. هذه الخطوة وحدها تمنع نسبة كبيرة من عمليات الاستيلاء على الحسابات.
3. حدّث الموقع والإضافات والنظام باستمرار
معظم الاختراقات تستغل ثغرات معروفة ولها تحديث متاح. التحديث المتأخر ليس «تأجيلًا بسيطًا»، بل باب مفتوح. ضع جدولًا شهريًا للتحديثات، واختبر التحديث على نسخة تجريبية قبل الإنتاج إذا كان الموقع حساسًا.
4. طبّق مبدأ أقل صلاحية
لا يحتاج كل موظف إلى صلاحية مدير. افصل الأدوار: من يحرر المحتوى لا يحتاج إلى إدارة المستخدمين، ومن يرى الطلبات لا يحتاج إلى تعديل الأسعار. راجع الصلاحيات كل ثلاثة أشهر، وأغلق حسابات من غادر الفريق فورًا.
5. درّب الفريق على التصيد الاحتيالي
أكثر من هجمة تبدأ برسالة تبدو حقيقية: «فاتورة عاجلة»، «تم تعليق حسابك»، أو رابط يطلب تسجيل الدخول. علّم الفريق قاعدة بسيطة: لا تضغط رابطًا في رسالة تطلب بيانات، وتواصل مع المُرسل بقناة أخرى. وأضف تحققًا خارج البريد للطلبات المالية.
6. احتفظ بنسخ احتياطية متعددة ومجرّبة
نسخة واحدة على نفس السيرفر ليست حماية؛ إذا اختُرق السيرفر فقدت النسخة أيضًا. اتبع قاعدة 3-2-1: ثلاث نسخ، على وسيطين مختلفين، ونسخة خارج الموقع. والأهم: اختبر الاستعادة فعليًا، لأن النسخة غير المجرّبة قد تكون تالفة.
7. ألزم الموقع بـHTTPS وراقب الشهادات
شهادة SSL تحمي البيانات أثناء النقل وتمنح الثقة، لكنها لا تحمي من اختراق الموقع نفسه. فعّل التجديد التلقائي، وراقب انتهاء الشهادة، وأعد توجيه HTTP إلى HTTPS.
8. استخدم جدار حماية ومراقبة
جدار حماية لتطبيقات الويب (WAF) يصفّي الكثير من الهجمات الآلية، ومراقبة السجلات تكشف المحاولات المشبوهة قبل أن تتحول إلى اختراق. لا تعتمد على الحماية وحدها؛ راقب التنبيهات واستجب لها.
9. أمّن البريد الإلكتروني والدفع بشكل خاص
حساب البريد المخترق يمكن أن يستخدم لاستعادة كلمات المرور أو انتحال هوية الشركة. وبوابة الدفع تحتاج مراجعة إعدادات وعدم تخزين بيانات بطاقات إن لم تكن ضرورية. استخدم صفحات دفع مستضافة ومعتمدة قدر الإمكان.
10. اكتب خطة استجابة قبل أن تحتاجها
من يتصل؟ من يعزل الأنظمة؟ من يتواصل مع العملاء؟ من يبلغ الجهات؟ وجود خطة مكتوبة يقلل الارتباك ويحمي السمعة. سنشرح الخطوات بعد قليل.
هل تريد مراجعة أمنية لموقعك أو متجرك؟ نفحص الثغرات الشائعة والإعدادات والنسخ الاحتياطي ونعطيك تقريرًا عمليًا بالأولويات.
حماية الموقع والمتجر تحديدًا
إذا كان موقعك مبنيًا على نظام إدارة محتوى، فاحصر الوصول إلى لوحة التحكم، واحذف الإضافات غير المستخدمة، وراجع صلاحيات المجلدات. وإذا كان متجرًا، فحدّث بوابة الدفع وطبّقات الشحن، وراقب محاولات تسجيل الدخول الفاشلة. ومن المفيد أن يكون الموقع نفسه مبنيًا على أساس آمن من البداية؛ وهنا يظهر فرق تصميم المواقع وتطوير المتاجر الإلكترونية بمعايير أمان واضحة، لا مجرد شكل جميل.
وللأنظمة الداخلية، افصل بيئة الاختبار عن الإنتاج، ولا تمنح وصولًا مباشرًا لقاعدة البيانات من الإنترنت. وإذا كنت تبني نظامًا مخصصًا، فاجعل الأمان جزءًا من التصميم الأولي عبر تطوير الأنظمة المخصصة، وليس إصلاحًا لاحقًا بعد الحادث.
النسخ الاحتياطي: القاعدة التي تنقذك
تخيل أن موقعك اختُرق وتم تشفير الملفات. الحل الوحيد العملي هو استعادة نسخة سليمة. لذلك: احتفظ بنسخة يومية لمدة أسبوع، ونسخة أسبوعية لمدة شهر، ونسخة شهرية لمدة أطول. خزّنها في مكان منفصل، وقيّد الوصول إليها، واختبر الاستعادة على بيئة تجريبية. النسخة الاحتياطية ليست ملفًا يُنسى؛ إنها خطة نجاة.
ماذا تفعل في أول ساعة بعد الاختراق؟
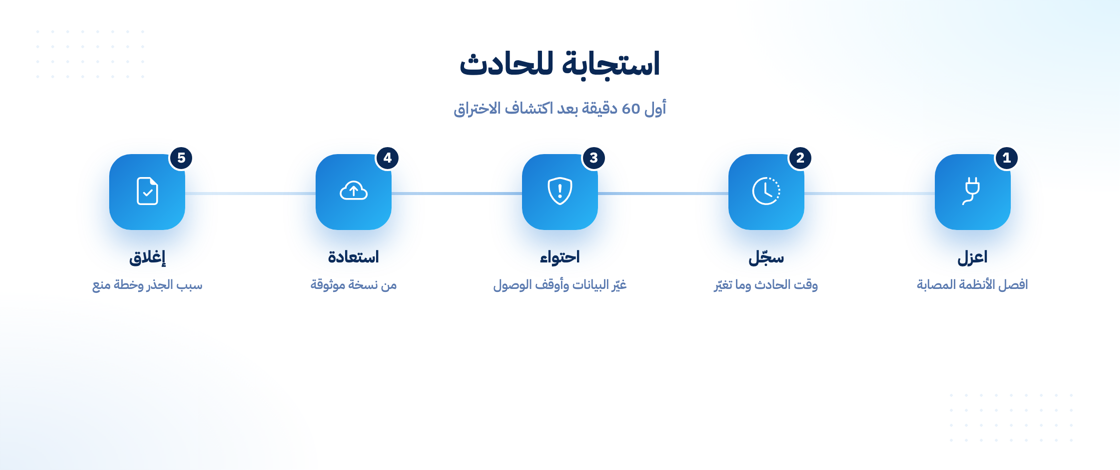
الترتيب مهم: اعزل ثم سجّل ثم احتوِ ثم استعد ثم أغلق الثغرة. لا تحذف الأدلة قبل فهم سبب الاختراق، ولا تعِد تشغيل الخدمات قبل تغيير كلمات المرور والتحقق من سلامة الملفات. وإذا كانت هناك بيانات عملاء، فاستعد استشارة قانونية ومتخصص أمني.
وبعد الاستعادة، أبلغ العملاء بوضوح عن ما حدث وما يجب عليهم فعله، ووثّق الدرس. الشفافية المسؤولة تحمي السمعة أكثر من الصمت.
الخصوصية والامتثال في السوق العربي
مع تزايد الوعي بحماية البيانات، أصبح من المهم معرفة ما تجمعه ولماذا وكيف تحفظه. اجمع أقل قدر من البيانات، واحصل على موافقة واضحة، واحذف ما لم يعد لازمًا. هذه الممارسات ليست فقط التزامًا، بل ميزة تفاوضية مع العملاء والشركاء. ويمكنك دمجها ضمن إدارة مشروعك الرقمي مع فريقنا.
كم تكلفة الاختراق مقارنة بالحماية؟
الحماية الاستباقية عادة أقل تكلفة من الحادث: توقف مبيعات، استعادة بيانات، تعويضات، وفقدان ثقة. لكن لا تحتاج إلى ميزانية ضخمة للبدء؛ ابدأ بالأساسيات: كلمات مرور قوية، مصادقة ثنائية، تحديثات، نسخ احتياطية، وصلاحيات محدودة. هذه الخطوات الخمس تغطي نسبة كبيرة من المخاطر الشائعة.
أسئلة شائعة عن الأمن السيبراني
هل موقعي الصغير يحتاج حماية متقدمة؟
كل موقع يحتاج أساسيات الحماية، لكن مستوى التعقيد يعتمد على البيانات التي يحملها وحجم النشاط. ابدأ بالأساسيات وراجع المخاطر دوريًا.
هل النسخ الاحتياطي يكفي بدل الحماية؟
لا. النسخ الاحتياطي يعيدك بعد الحادث، لكنه لا يمنع تسريب بيانات أو توقفًا مؤقتًا. الحماية تمنع، والنسخة تعالج. تحتاج الاثنين.
كم مرة أحدّث الموقع؟
التحديثات الأمنية فور صدورها، والتحديثات العادية شهريًا على الأقل. راقب أي إشعار ثغرة يخص الأنظمة التي تستخدمها.
ما أول خطوة إذا شككت في اختراق؟
غيّر كلمات المرور من جهاز آمن، وافصل الأنظمة المشبوهة، واحتفظ بالأدلة، وتواصل مع متخصص. لا تحذف الملفات أو تعيد التثبيت قبل فهم ما حدث.
هل يمكن الاعتماد على استضافة مشتركة آمنة؟
الاستضافة الجيدة تساعد، لكنها لا تعفيك من تأمين حسابك وموقعك وصلاحياتك. الأمان مسؤولية مشتركة.
الخلاصة: الأمان عادة يومية لا مشروعًا مؤجلًا
أفضل وقت لبناء الحماية كان قبل الحادث، والوقت الثاني هو الآن. ابدأ بالخطوات الخمس الأساسية، واكتب خطة استجابة، وراجع موقعك كل ثلاثة أشهر. إذا كنت تريد أن نراجع أمن موقعك أو نبني نظامًا أكثر تحصينًا، تواصل معنا، ويمكنك أيضًا قراءة دليل الذكاء الاصطناعي في التسويق لتعرف كيف تستخدم الأدوات دون تعريض بيانات عملائك للخطر.
عندك سؤال أو مشروع مشابه؟ كلمنا واتساب وسنساعدك خطوة بخطوة من التحليل حتى الإطلاق.
خدمات النور أون لاين ذات الصلة:
- تصميم المواقع — مواقع سريعة ومبنية على أساس تقني سليم.
- تطوير المتاجر الإلكترونية — متاجر آمنة من السلة حتى الدفع.
- الأنظمة المخصصة — أنظمة داخلية بصلاحيات وأمان مدروس.
- الشريك التقني — متابعة وصيانة مستمرة لمشروعك.
محتاج معرفة التكلفة والخطوات؟ اطلب عرض سعر من صفحة التواصل — والرد خلال 24 ساعة.